Agent-first MCP-Server für vom Betreiber gesteuertes KI-Red-Teaming
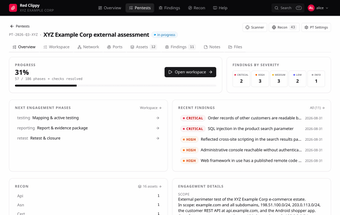
red-clippy, vom CSPF-Gründer, ist ein MCP-Server, der ein standardmäßiges LLM in einen proaktiven Sicherheitsassistenten umwandelt, um Pentest-Engagements zu verwalten. Es rahmt Vermögenswerte, Ergebnisse und Beweise ein, damit ein Agent an Lebenszyklusaufgaben teilnehmen kann. Der Server umfasst einen Doktrin-Handschlag, Angriffsgraf-Ausgaben und die Eingabe von Tool-Ausgaben, um die Aktionen des Agenten zu koordinieren. Das Tool richtet sich an Cybersecurity-Forscher, Red-Teamer und Penetrationstester, die eine überwachte, agentengesteuerte Orchestrierung von Bewertungen benötigen.
Für welche Aufgaben kann man es tatsächlich verwenden?
Das Tool positioniert ein Sprachmodell als aktiven Controller für Penetrationstest-Workflows. Es deckt den Umfang und die Verfolgung von Assets, Beobachtungen und die Sammlung von Beweisen, die Abdeckung von Methodologien, das Management von Ergebnissen und die Generierung von Angriffsdiagrammen ab. Anwendungsfälle umfassen die Aggregation von Scanner-Ausgaben in einen einzigen Kontext, die Erstellung strukturierter Beweis-Sets und die Pflege eines nachverfolgbaren Engagementsprotokolls. Sein Auftrag erstreckt sich über den gesamten Lebenszyklus des Pentests und nicht nur über einmalige Berichtstätigkeiten, sodass Betreiber Artefakte aus mehreren Tools zentralisieren können.
Wie genau und diszipliniert sind die von Agenten produzierten Ausgaben?
Das Handshake des Model Context Protocol liefert zu Beginn der Sitzung ein Dokument mit Anweisungen für das Rote Team, das dem Agenten Betriebsdoktrin und kontextbewusste Anweisungen bereitstellt. Diese Struktur schränkt die Entscheidungen des Agenten ein, indem sie Ausgaben den verfolgten Methodologie-Abdeckungen und Ergebnisformaten zuordnet, was hilft, maschinell erzeugte Artefakte leichter zu validieren. Doktrinen reduzieren freie Antworten, aber die generierten Ergebnisse erfordern dennoch eine menschliche Überprüfung, bevor offizielle Berichte erstellt werden.
Welche Eingaben und welche Umgebung sind erforderlich?
Das Tool benötigt einen MCP-kompatiblen Client, beispielsweise Claude Desktop, und eine lokale Umgebung, die vom Sicherheitsoperator kontrolliert wird, standardmäßig auf:7337. Es nimmt Ausgaben von externen Scannern und Analysetools auf und organisiert diese Daten für die Verarbeitung durch den Agenten. Die Bereitstellung geht von einer lokalen Ausführung und Kontrolle durch den Betreiber aus; der Server ist so konzipiert, dass er strukturierte Tool-Ausgaben akzeptiert und nicht rohe, nicht geprüfte Daten von öffentlichen Quellen.
Welche operationellen Grenzen und Sicherheitsvorkehrungen sind wichtig?
Das Projekt ist nicht für die öffentliche Nutzung gehärtet und soll auf Maschinen unter Kontrolle des Betreibers ausgeführt werden, sodass die Hosting-Entscheidungen das operationale Risiko bestimmen. Agenten produzieren Aktionen und Artefakte, die am besten als Entwurfsartikel behandelt werden, die einer menschlichen Überprüfung bedürfen. Die Diskussion in der Community findet auf GitHub und Kitploit statt, was Interesse zeigt, aber die Anwender sollten Governance, Beweisverifizierung und überwachte Workflows planen, bevor sie sich in hochriskanten Engagements auf das Tool verlassen.
Wer sollte es übernehmen und wann
Das Tool eignet sich für Sicherheitsteams, die bereit sind, maschinell erzeugte Artefakte als Eingaben für disziplinierte Überprüfungsprozesse zu behandeln und die Governance rund um Agentenaktionen durchzusetzen. Es ist ungeeignet für Gruppen, die eine automatisierte, cloudbasierte Lösung ohne Eingreifen suchen, oder für Organisationen, die keine formelle Testaufsicht haben. Die Übernahme zahlt sich aus, wenn Teams Betreiberaufsicht, Beweisverifizierung und menschliche Genehmigung kombinieren, bevor sie Ergebnisse in die Behebung oder formelle Berichte überführen. Diese Wahl belohnt Governance und Disziplin der Betreiber.